Drones à Findel et cyberattaques : les menaces visant le Luxembourg se précisent
Deux groupes revendiquent les survols qui ont perturbé l'aéroport en septembre, selon Delano, qui les relie aux massacres en Palestine. Ces incidents s'ajoutent aux attaques contre les équipements frigorifiques et aux menaces pesant sur les télécommuni...
Les survols de Findel revendiqués sur fond de guerre à Gaza
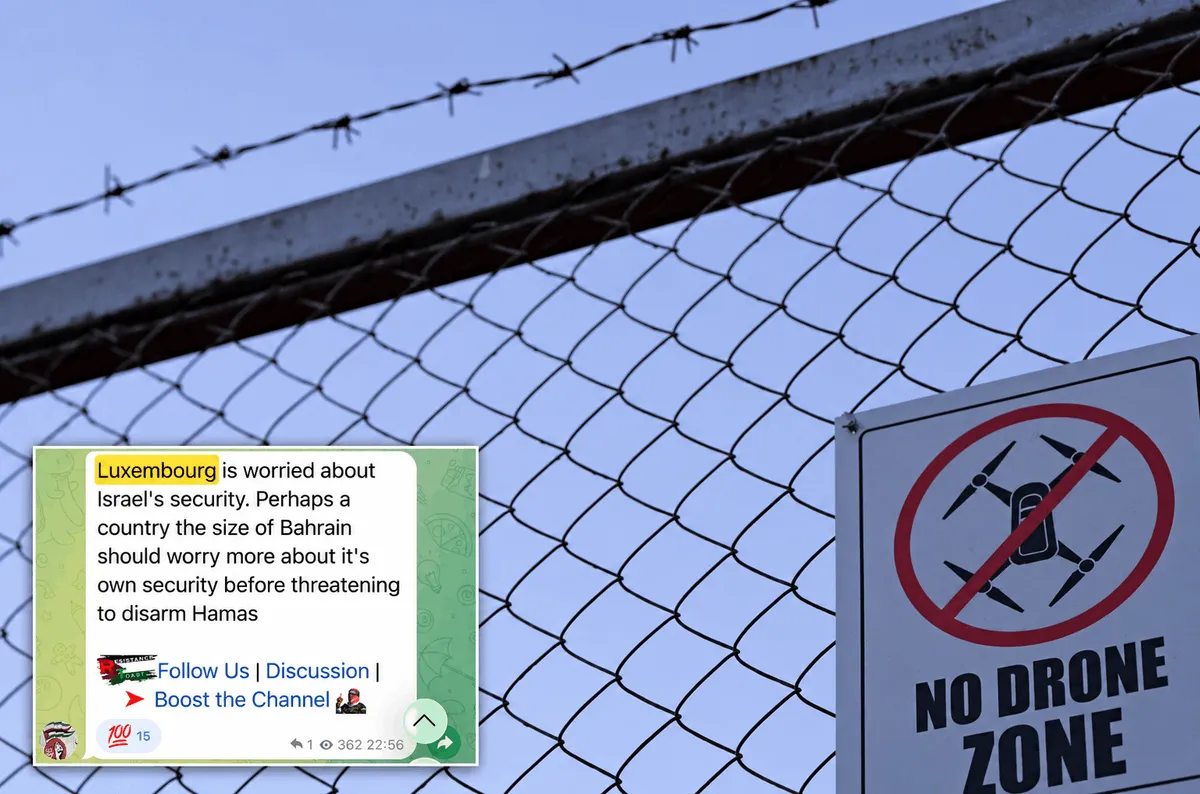
L'une des revendications prend la forme d'un message sur Telegram annonçant la suspension des opérations à l'aéroport du Luxembourg en raison de drones. Publié au moment des survols de septembre, ce texte constitue une revendication aux yeux de deux experts interrogés anonymement par Delano. Le groupe concerné, identifié par les autorités luxembourgeoises, rassemble 17 000 membres. Une seconde organisation, déjà repérée lors de la cyberattaque contre Post, a également revendiqué les incidents.
Un autre message du premier groupe s'en prend aux positions diplomatiques du Luxembourg. Il reproche à ce pays, comparé à Bahreïn par sa taille, de se préoccuper de la sécurité d'Israël et de demander le désarmement du Hamas plutôt que de veiller à sa propre sécurité. Le ministre des Affaires étrangères et du Commerce extérieur, Xavier Bettel, défend la création de deux États, critique la politique du gouvernement israélien et souhaite que le Hamas soit désarmé et écarté de la future administration palestinienne.
Selon l'analyse de Delano, ces organisations cherchent à montrer qu'elles peuvent provoquer des perturbations au cœur de l'Europe sans être inquiétées et à faire pression sur la parole des responsables politiques. Le média relie leurs actions aux massacres en Palestine et évoque près de 35 000 femmes et enfants massacrés dans la bande de Gaza depuis octobre 2023, tout en précisant que l'ONU reconnaît ne pas pouvoir vérifier ce chiffre. Leur organisation décentralisée complique leur traçage.
L'ampleur des survols avait été détaillée par les autorités le 24 septembre 2026 : au moins 15 avaient été recensés depuis le 13 septembre. Une cellule de crise réunissant 12 autorités avait été constituée dès le 14 septembre sous l'égide du Haut-Commissariat à la protection nationale (HCPN). Le 18 septembre, des observations près de Findel à 22 h 13 avaient conduit à fermer la piste pendant un peu plus de trois heures. Dix-neuf aéronefs avaient été déroutés et les opérations avaient repris vers 1 h 20.
La police ne dispose que de 3 minutes 20 secondes à 4 minutes 10 secondes pour choisir entre la neutralisation d'un drone et la fermeture de l'aéroport, ont expliqué les autorités lors de ce même point de presse. Parmi les appareils observés figuraient des modèles à ailes fixes, dotés de feux de navigation, dont l'envergure atteignait un à deux mètres, bien au-delà de celle d'un drone de loisir. Aucun n'a été abattu, capturé ou récupéré : les enquêteurs n'ont donc pu examiner ni composants électroniques, ni numéros de série, ni journaux de vol.
Depuis une conférence de presse convoquée dans l'urgence un samedi matin, Luc Frieden n'a pas apporté d'autres précisions publiques sur ces incidents, rapporte Delano. Le Premier ministre y était entouré de la ministre de la Mobilité, Yuriko Backes, et du ministre de l'Intérieur, Leon Gloden. La ligne de communication consiste à limiter les informations diffusées et à rappeler le cadre applicable, afin de ne pas renseigner les attaquants.
Réfrigérateurs piratés : des dégâts locaux, une enquête internationale
Au Luxembourg, un porte-parole de Delhaize avait fait état d'au moins quatre réfrigérateurs touchés par des cyberattaques. Luc Frieden a toutefois indiqué mardi, dans ses réponses aux députés Marc Goergen, du parti Piraten, et Ben Polidori, du LSAP, ne pas disposer d'informations sur le nombre d'appareils concernés. L'une des deux réponses mentionne seulement un incident déclaré sur la plateforme de notification. Le Premier ministre centralise la communication gouvernementale sur ces dossiers.
En France, l'enquête a pris une dimension judiciaire le 9 novembre 2026. La procureure de Paris, Laure Beccuau, a annoncé l'ouverture d'une information judiciaire visant le chef du groupe iranien Shahid Kaveh et ses deux adjoints, avec des réquisitions pour la délivrance de mandats d'arrêt internationaux. Cette unité cyber offensive est affiliée au Centre électronique et cyber du Corps des Gardiens de la Révolution (CGRI-CEC).
L'attaque menée dans la nuit du 11 au 12 octobre 2026 avait atteint des réfrigérateurs DANFOSS et DIXELL dans environ 700 supermarchés français. Les températures étaient montées jusqu'à 50 °C et une vingtaine de départs de feu avaient été provoqués. Selon le parquet de Paris, douze pays européens ont subi des attaques contre leurs systèmes de réfrigération. Neuf ont été touchés simultanément le 2 novembre : la Belgique, l'Estonie, la Finlande, l'Irlande, l'Italie, le Luxembourg, les Pays-Bas, le Portugal et la Suède. Trois sites de l'Établissement français du sang ont aussi été visés.
Delano rapporte que des autorités étrangères, dont celles de la France, ont relayé des informations du FBI mettant en cause l'Iran. Téhéran conteste cette attribution. Sollicitée par L'essentiel, l'ambassade d'Iran à Bruxelles, également compétente pour le Luxembourg, a transmis le 11 novembre un communiqué du ministère iranien des Affaires étrangères. Celui-ci rejette "catégoriquement" les accusations françaises, les juge "infondées et malveillantes" et évoque "le soutien de la France au génocide des Palestiniens". À ce stade, les autorités luxembourgeoises n'ont accusé aucune puissance étrangère.
Dans ses réponses parlementaires, Luc Frieden décrit également le dispositif national de gestion des crises cyber, coordonné par le HCPN, autorité compétente au titre de NIS2. Les incidents font l'objet d'une évaluation et d'une classification continues. Le plan peut être activé si une attaque atteint plusieurs intervenants de la chaîne alimentaire ou perturbe fortement la production, le stockage, le transport ou la distribution des denrées.
Lors d'une crise majeure, la Cellule de crise définit la stratégie et décide des mesures permettant de maintenir ou de rétablir les services essentiels. La Cellule opérationnelle cyber organise, pour sa part, l'intervention technique avec les autorités sectorielles, les entreprises touchées et les équipes nationales de réponse aux incidents. Ce dispositif doit permettre d'affecter les ressources disponibles selon la gravité de la situation et les besoins de la population.
Des routeurs accessibles depuis internet, sans preuve de compromission
Une autre campagne signalée par les autorités polonaises vise certains opérateurs de télécommunications. Le 5 septembre 2026, le CERT Polska a annoncé la découverte et la divulgation coordonnée de six vulnérabilités dans MikroTik RouterOS. Deux d'entre elles sont critiques : CVE-2026-67276, qui permet de contourner l'authentification SSH, et CVE-2026-86060, qui autorise une élévation de privilèges. Chacune affiche un score CVSS de 9,2.
Associées dans une chaîne d'exploitation baptisée MikroTrick, ces deux failles permettent de prendre le contrôle total d'un appareil dont le service SSH est accessible depuis internet. Des attaques utilisant cette combinaison ont été observées depuis au moins le 2 septembre 2026. MikroTik a fourni des correctifs dans les versions 7.24.2, 7.23.4 et 6.49.21.
Pour le Luxembourg, une consultation de l'index Censys a fait ressortir 70 adresses IP associées à RouterOS dont le service SSH acceptait des connexions depuis internet. Ce décompte ne correspond pas nécessairement à 70 appareils physiques. Il ne démontre pas non plus la présence des failles : la version du logiciel installé n'était pas précisée dans l'index.
Parmi ces adresses, 45 donnaient également accès à WinBox, l'interface graphique de MikroTik, et 22 à Telnet, un protocole ancien généralement dépourvu de chiffrement. Deux réseaux regroupaient 47 des 70 observations. Cela ne permet pas d'attribuer les équipements aux opérateurs de ces réseaux : leurs adresses peuvent aussi servir à des clients, à des prestataires ou à des routeurs virtuels hébergés.
Interrogé sur cette exposition et sur les éventuelles consignes adressées aux opérateurs, l'Institut luxembourgeois de régulation (ILR) a répondu jeudi matin par courriel qu'il échangeait avec ses homologues étrangers. Le régulateur rappelle qu'il revient aux opérateurs de prendre les mesures appropriées et de respecter NIS2, sans devoir interrompre leurs services à chaque découverte de vulnérabilité. Sa réponse ne détaille pas les mesures prises dans les cas observés.
Des informations sensibles proposées à la vente
Les risques ne concernent pas seulement les équipements connectés. Un ancien collaborateur chargé de questions de sécurité auprès du Premier ministre israélien, alors sur le départ, affirme qu'une installation énergétique critique du sud du Luxembourg est fortement exposée. Cet interlocuteur, qui travaille désormais dans une nouvelle entreprise de cybersécurité, indique que des plans détaillés, des informations d'exploitation et des consignes permettant d'arrêter l'installation sont proposés sur des places de marché criminelles. Delano y voit aussi un signe de dépendance envers l'expertise israélienne en cybersécurité, malgré les critiques qui entourent ces activités.
D'autres annonces portent sur des fichiers vendus moins de 50 euros. Ils sont présentés comme contenant des adresses électroniques, des identifiants ou d'autres renseignements sur des personnalités publiques, des fonctionnaires luxembourgeois et des directeurs financiers de groupes tels qu'ArcelorMittal, Aperam, Ceratizit et SES.
Il n'est pas toujours possible d'en confirmer l'authenticité, la provenance ou la fraîcheur. Certains vendeurs réutilisent d'anciennes fuites, rassemblent des données publiques, inventent une partie des informations ou remettent plusieurs fois les mêmes fichiers en vente sous une présentation différente. Leur faible prix ne garantit pas leur innocuité : les données volées, ou annoncées comme telles, se vendent désormais comme des produits de grande diffusion, sans exiger de connaissances techniques de l'acheteur.
Parallèlement, les publications de vulnérabilités augmentent. Le registre international CVE a diffusé 36 962 fiches au troisième trimestre 2026, après 20 696 au trimestre précédent et 11 738 au troisième trimestre 2025. Avant l'arrivée de ChatGPT, fin 2022, aucun trimestre n'avait approché les 7 000 publications. Cette évolution concomitante ne suffit cependant pas à établir que l'intelligence artificielle est responsable de la hausse.
Cartes SIM et comptes bancaires : les relais locaux des fraudes
Pour mener leurs escroqueries, les réseaux recrutent aussi au Luxembourg. Ils recherchent des personnes disposées à acheter pour eux une carte SIM ou à leur ouvrir l'accès à un compte bancaire. La carte, enregistrée au nom de l'intermédiaire, peut ensuite servir à envoyer des messages frauduleux ou à commettre d'autres escroqueries. Le compte permet de recevoir, de transférer ou de retirer les fonds issus des fraudes, contre une commission versée à la personne qui joue le rôle de "mule".
La police luxembourgeoise constate une progression du phénomène parmi les jeunes. Selon elle, les recruteurs passent notamment par les réseaux sociaux et les messageries pour approcher des jeunes ou des personnes en difficulté financière. D'après le Statec, 14,8 % des résidents vivaient sous le seuil de pauvreté monétaire en 2025, soit environ une personne sur sept.
Ces moyens peuvent être combinés : des données personnelles pour cibler ou persuader une victime, l'intelligence artificielle pour produire de nombreux messages, un numéro luxembourgeois pour leur donner une apparence locale et un compte dans le pays pour déplacer l'argent. Leur association peut rendre les fraudes plus crédibles, accélérer leur exécution et compliquer leur interruption.
Une capacité nationale de réponse remise en question
Dans un échange récemment examiné par Delano, une personne écrivant en cyrillique et se présentant comme un pirate prétend que le Luxembourg a perdu le contrôle de ses infrastructures. Elle oppose la richesse de ses banques à une sécurité qu'elle tourne en dérision et affirme une présence dans ses canalisations. Ces propos ne prouvent aucune intrusion. Ils montrent en revanche l'image que leur auteur cherche à imposer : celle d'un petit pays fortuné, sûr de sa protection, dont les banques, les entreprises et les infrastructures constituent des cibles de valeur.
Face à cet ensemble de menaces, Delano juge la réponse insuffisante et remet deux propositions en discussion : un centre opérationnel de sécurité (SOC) stratégique associant acteurs publics et privés pour répondre aux cyberattaques en temps réel à l'échelle nationale, et une "cyber-réserve" d'experts mobilisables en cas de crise. Cette dernière idée avait été avancée il y a plus de dix ans.